

株式会社JSOL(以下、JSOL)は、2026年7月28日より「SCS評価制度対応アセスメントソリューション」の提供を開始します。SCS評価制度(「サプライチェーン強化に向けたセキュリティ対策評価制度」)は、経済産業省が2026年度末からの運用開始を予定しているもので、企業のサプライチェーン強化に向けたセキュリティ対策を提示しつつ、その対策状況を可視化する仕組みです。JSOLは、本ソリューションの提供を通じて、「評価取得」のみならず、「取引先に自社のセキュリティ対策を説明できる状態」を実現し、企業価値と取引先からの信頼向上につながるセキュリティ対策を実現します。
背景
近年、サプライチェーンを通じたセキュリティインシデントが増加しており、委託先を含めたサプライチェーン全体でのセキュリティ水準の確保が企業に求められています。一方で、個社ごとに取引先のセキュリティ状況を評価・確認することは大きな負担となることから、経済産業省はSCS評価制度の導入を進めています。
SCS評価制度とは、サプライチェーンを構成する企業のセキュリティ対策状況を共通の基準で評価・可視化することで、委託元企業・委託先企業双方の負担を軽減しつつ、サプライチェーン全体のセキュリティ水準の底上げを図る仕組みです。本制度では、セキュリティ対策の段階を★3・★4(★5については今後検討)に区分し、★3の要求事項・評価基準を基礎として、★4ではより段階的に広い範囲や対策を含む要求事項・評価基準に基づき、自己評価(専門家の確認を経たもの)や第三者評価機関による評価を行います。
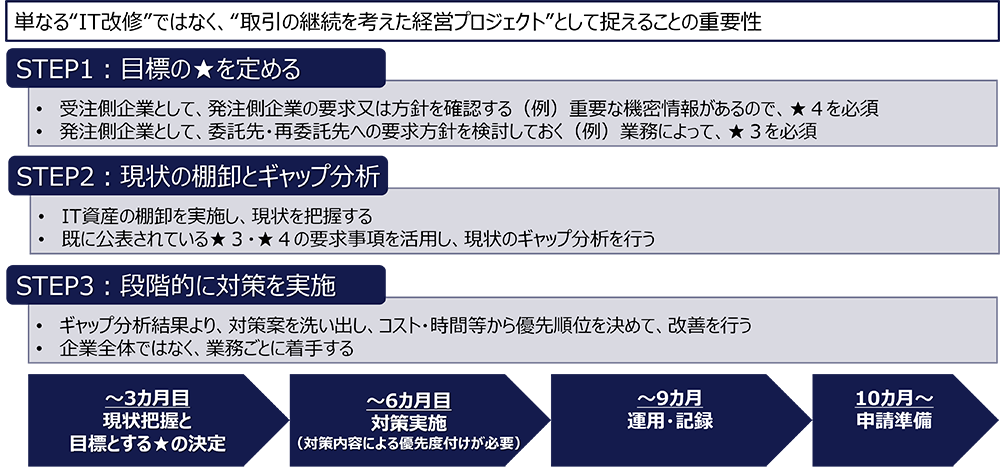
SCS評価制度における評価ガイドラインの詳細は2026年秋に、評価機関として指定されたベンダーは2026年12月に公表される予定です。
(経産省 「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(案)」より抜粋)
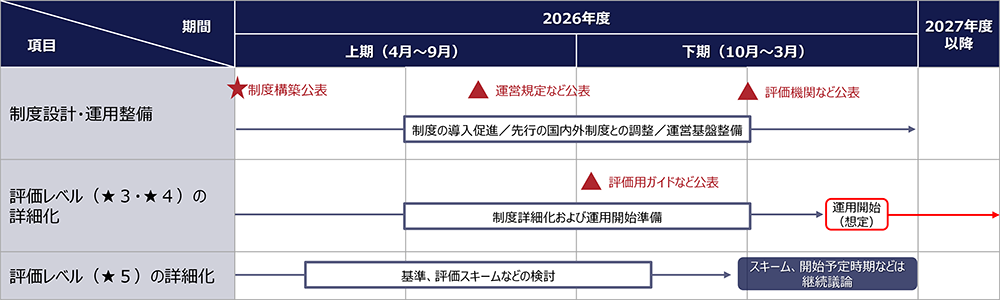
しかし、多くの企業では、SCS評価制度への対応以前に「自社のIT資産や委託先管理の実態が十分に把握できていない」「何から優先的に対策すべきか分からない」「対応を進めるためのリソースが不足している」といった課題を抱えています。また、本制度では、セキュリティ対策の実装だけでなく、その対策状況が取引先に説明できることが求められています。
JSOL「SCS評価制度対応アセスメントソリューション」概要
こうした中JSOLは、「SCS評価制度対応アセスメントソリューション」の提供を開始します。制度導入までの動向を継続的に把握しながら、要求事項とのギャップ分析、改善策の検討、対策実装までを一貫して支援するほか、制度運用開始後も継続的な改善を見据えたサポートを提供します。
★3(自己評価+専門家確認) : 対応可能
★4(第三者評価): 対応方針を検討中
具体的には、「★」の取得の対策を効率的に行っていただくために、JSOLは5つのアクションステップを策定しました。各企業によってさまざまな課題・条件に対して、「★」の取得に向けた取り組み状況の可視化から、要求事項とのギャップ分析、改善計画策定、実装、運用まで一気通貫で支援します。
5つのアクションステップ
ステップ1 現状把握と棚卸し(可視化状況の確保)
-
(狙い)
-
本制度の対象範囲の仮決めと予備評価の実施ができる状態とすること
-
(概要)
-
自社IT資産(サーバー、クラウド、端末、ID)の棚卸し、グループ・子会社または委託先とのNW接続と重要情報の取り扱いの現状を整理する。
ステップ2 アセスメントリストによるリスク評価
-
(狙い)
-
SCS評価制度の「(参考)★3・★4要求事項と評価基準」とのギャップを可視化
-
(概要)
-
自己評価結果の第三者分析、SCS評価制度の要求事項への適合性確認に加え、JSOL独自のセキュリティ評価観点を用いて実践的なリスク分析を実施する。
ステップ3 リスク評価を基にグランドデザイン・ロードマップの策定
-
(狙い)
-
目指すべき姿を明確化し、投資計画の効率化
-
(概要)
-
ステップ2の予備評価の結果を基に、課題と認識した項目の対策検討、リスク影響度に応じた優先度付けを行い、実行計画を立てる。
ステップ4 グランドデザイン・ロードマップに沿った改善策の実現と運用整備
-
(狙い)
-
サプライチェーン企業としてのセキュリティ対策の改善と向上
-
(概要)
-
ステップ3のグランドデザインに応じたJSOLセキュリティソリューションおよび製品の提案・企画・導入・運用まで、ノンストップで実現する。
ステップ5 説明資料およびエビデンスの整備
-
(狙い)
-
対策状況の説明力の向上
-
(概要)
-
「取引先として信頼できるか/説明できるか」となる文書テンプレートやエビデンスの整備を行う。
JSOLの強み
JSOLはさらに、SCS評価制度の要求事項との適合性確認だけでなく、それ以前にSCS評価制度への対応をすべきかの検討から、現状のセキュリティ対策状況の可視化、事業リスクや投資対効果を踏まえた実行可能な改善ロードマップの策定、セキュリティ製品・サービスの導入支援、運用プロセス整備、取引先への説明責任を果たすために必要な証跡や説明資料の整備までを一貫して支援します。これにより、サプライチェーン企業全体の段階的かつ効率的なセキュリティ対策の高度化と、継続的なセキュリティ強化の実現を支援します。
診断だけでは終わらない
-
「制度を説明してほしい」「★3と★4のどちらを取得すればいいの?」も支援
-
システムコンサルティングとシステム構築の両方の知見を生かし、改善計画策定だけでなく、製品選定、導入、運用整備まで支援
IT資産の可視化から支援できる
-
IT資産の精査・可視化から着手するため、制度対応の土台作りから支援
グループ会社、委託先の整理
-
サプライチェーン企業全体を通した整理を支援
現実的な改善ロードマップを策定
-
何から着手すべきか、いくらかかるのか、いつまでに対応すべきか
「説明できる状態」まで支援
-
セキュリティ対策を取引先に説明できること
関連サイト
ソリューションページ:
株式会社JSOL
(本社:東京都千代田区、代表取締役社長:永井 健志)
株式会社JSOLは、株式会社NTTデータと株式会社日本総合研究所が出資するシステムコンサルティング・ソリューションインテグレーターです。
2006年の設立以来、製造、流通サービス、金融、公共分野で培った豊富な業務ノウハウとシステム開発力、エンジニアリングサイエンス分野における先進的な解析技術に強みを持ち、お客さまの価値向上に貢献しています。
-
※
本リリースに記載されている内容は予告無く変更することがあります。
-
※
本リリースに記載されている製品名、会社名は各社の商標または登録商標です。
お問い合わせ先
一般のお客さま
株式会社JSOLエンタープライズ&ソーシャルビジネス統括本部 サイバーセキュリティ&インテリジェント・オペレーション事業本部
報道関係者
株式会社JSOL 経営企画本部 広報部