

基本の考え方
情報技術の発展に伴い、情報セキュリティーリスクが増大しています。JSOLでは「情報の安全性の確保」と「情報の積極的な活用・共有」の2つのテーマに対して、ルール整備やセキュリティー教育といった「人的側面での対策」と情報漏えい対策やセキュアネットワーク構築といった「技術的側面での対策」の両面で対策に取り組んでいます。
情報セキュリティポリシー
JSOLは、お客さまの大切な情報を預かり取り扱っています。これらの情報は、情報漏えいや不正利用が発生すると深刻な信用問題につながる恐れがあるため、全社で統一的な行動基準に沿って適切な取り扱いを行うべく、情報セキュリティーポリシーを定めています。
情報セキュリティーマネジメント体制
JSOLは高度化する情報セキュリティーリスクに対応するため、全社的視点で情報セキュリティーマネジメントを推進する役員をCISOに任命し、CISOのサポートを行う実働部隊として情報セキュリティ管理部を設置しています。また各部門の部門長をセキュリティオフィサーとして任命し、密接に本社と各部門の連携を柱とした情報セキュリティーマネジメント体制を確立しています。
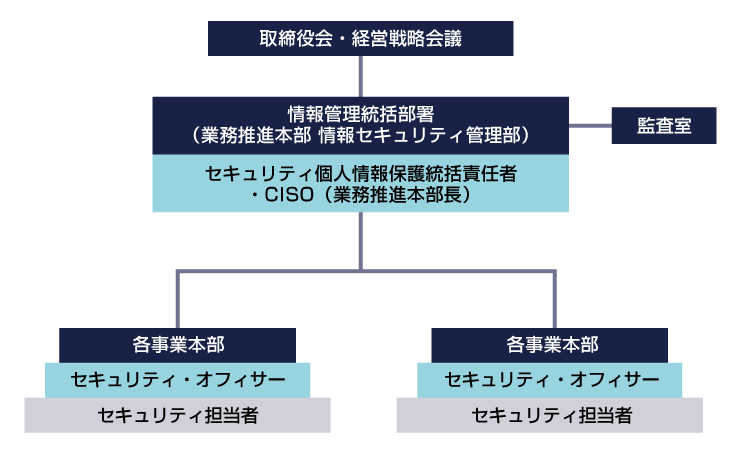
情報セキュリティーガバナンス
JSOLは情報セキュリティーの確保にあたって以下のような取組を実施しています。
-
情報セキュリティーマネジメントシステム(ISMS)
お客さまの大切な業務や情報資産の維持運用を預かるアウトソーシング事業を継続的かつ安定的に運営していく上で、お客さまから預託を受ける情報・データ・機器、サービス提供のためにJSOLが用意する機器・設備などに適切な安全対策を講ずることが必要です。
特にデータセンターには、これら情報資産が数多く存在するため、より堅固なセキュリティー対策が必要不可欠であり、そのための取り組み方針とJSOLでは情報セキュリティマネジメントシステム(ISMS)を制定し、定期的に外部の評価を受けています。 -
セキュリティー品質基準
情報システムに対する不正アクセスによる個人情報の漏えいや外部からの攻撃によるシステム運用の妨害、内部不正等、日々、情報システムは脅威にさらされており、セキュリティー事故を未然に防ぐことがJSOLに求められています。
これらの脅威に対して、開発、運用の過程で適切な対策を打つことでリスク低減が可能であるので、対応すべき共通のセキュリティー対策の実施状況を可視化し、高リスク脅威に対する対策の適正化および全般的なセキュリティー向上を目指すことを目的として、「セキュリティ品質基準」を制定し、運用しています。 -
監査・モニタリング体制
上記の各情報セキュリティー施策の実効性を担保するために、年1回以上、社内監査室による情報セキュリティー監査を実施し、改善すべき事項の洗い出しに努めています。
また自主事務点検やセルフアセスメントといった取組により、施策を実施している部門自らにおいても、施策の達成状況について定期的に自主点検を行っています。
個人情報保護・プライバシーマーク
-
個人情報保護
JSOLは、多くの情報を取り扱うコンサルティング・ソフトウェア開発および情報処理等のサービスを営む企業として、情報の安全管理を重要な社会的責任であると認識し、個人情報保護を企業活動における最優先事項の一つとして位置づけています。また、これを確実に実践していくために、以下のとおり個人情報保護の方針をさだめ、役員・社員その他従業者はこの方針に従い個人情報を適切に取り扱います。
-
プライバシーマーク
上記取り組みの証として、プライバシーマークの認定を受けています。
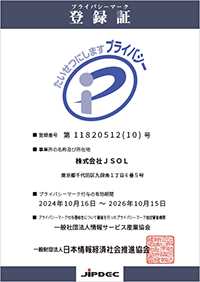
プライバシーマーク登録証